【Raspberry Pi4】家のサーバー不調

最近、再起動が頻発し、HDMIで繋いで画面を見た所、USB HDDが見つからない感じの起動画面で、USB HDDの電源を入れなおすと起動するみたいな症状。

これは一例で、画面真っ黒な状態でハングアップしている時もある。

USB HDDの省電力のせいかとも思ったが、監視カメラの映像を絶えず記録しているので、それも無いだろうし、一応、/boot/firmware/cmdline.txtにはusbcore.autosuspend=-1を追加してある。

ログ等には一切記録が残っていないので、全くの原因不明。
考えられる原因としては次のものがある。

  • Raspberry Pi4本体の劣化
  • USB HDDケースの劣化
  • Raspberry Pi4のACアダプタの劣化

とりあえず、TP-LINK Tapo C545Dという監視カメラを購入した事で、今までネットワークカメラとして使ってきたRaspberry Pi3が遊んでいる状態なので、本体を取り換えてみる事にした。

ただ、Raspberry Pi3Bは、初期状態ではUSBブートに対応していないので、起動できるようにする。

Raspberry Pi Imagerを取ってきて、Raspberry Pi3を選択して、Raspberry Pi OS Lite 64bitをmicroSDカードに焼いた。

家のルーターで、Raspberry Pi3のWi-FiのMACアドレスを登録し、固定プライベートIPアドレスを割り当てているので、sshで接続して、/boot/firmware/config.txt末尾に次の行を追加。

一応、コマンドでfirmwareがどうなっているか確認。

USB BOOTが無効、んで再起動して再び確認。

有効になっとるね。

HDDブート時に、Raspberry Pi4のMACアドレス参照してる箇所があるので、辻褄を合わせておく。USB HDDをRaspberry Pi3に挿して、設定ファイルを弄る。

Pi4のMACアドレスをコメントアウトして、Pi3のMACアドレスを記述しておく。

MACアドレス検索で調べると、Pi3がRaspberry Pi Foundation(米国)で、Pi4がRaspberry Pi Trading Ltd(英国)となっていて興味深いな 🙂

再起動してみたら、無事USB HDDから起動。

ただ、忘れていたが、Raspberry Pi3Bはメモリが1GBしかないので、監視カメラ動かしたら、カツカツだな。仕方が無い、停めよう 🙁

これで暫く運用して、再起動やハングアップが起こらなければ、USB HDDケースは無罪! Pi4本体かACアダプターが原因という事になる。

今、Raspberry Pi4買い直すと、当時1万円位で買えていたのに、メモリ高騰のせいで4万円飛ぶから、本体買い替えは避けたいんだがなあ……
SOCKS proxy

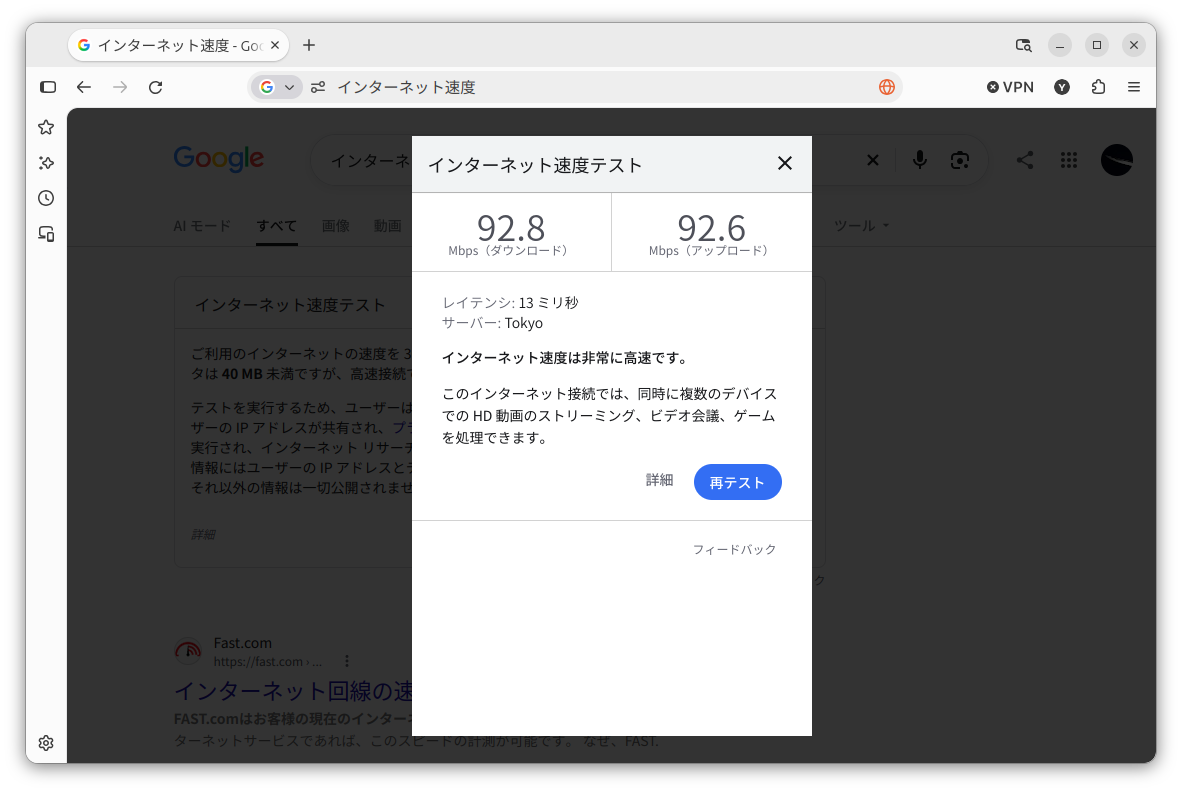
ssh のポートフォワードで、SOCKS proxyが作れるらしいので、会社から家のマシンへ接続。

やたら早えぇぞ!?

ちなみに、会社の光回線は1Gbpsだが、LANはボロいので、100BASE-Tの100Mbpsで、最高でも100Mbpsでしか通信できない。つまり、92.8Mpsも出てるってのはほぼトップスピードが出てるって事。

firefox のproxy設定で、SOCKS v.5で、localhost のポートが1080に指定してある。

VPNだったら、60Mbps位だから、SOCKS proxyっていいな 🙂

PHP脆弱性対応

家のサーバーは、unattended-upgradesにより今朝6時頃に自動でPHP 8.4.27にアップデートされていた。

irc.noizumi.orgはPHP入れてない。

会社でわしが管理しているサーバーは、Ubuntu 24.04LTSにPPA ondrej/PHPで、古いサイト80サイトほど収容しているが、運用停止はしておらず、PHPのアップデートパッケージが配信されていたので、それ入れて仕舞い。

ログで攻撃の痕跡を調べ、変なファイルが設置されていないか調べたが特に問題は無いようだ。

夕方になって、CentOS 6.10で構築されたサーバーを丸投げされたが、CentOSで構築すんなよ。


【ntpsec】geminiさんに聞いてみよう

監視カメラを運用しているので、そこで動かしているZoneMinderにはできるだけ正確な時計を与えてやらないといけない。

Raspberry Pi 4には、USB接続のGPSを接続していて、それをgpsd経由でntpsecにデータを渡してやり、GPSから時刻データを得るようにしている。

サーバー負荷に応じて、GPSから得た時刻データを調整するのだが、見ているウチに「あれ、進めるんだっけ?遅らせるんだっけ?」と混乱してくるので、AIのgeminiさんに丸投げ(^^:

ntpq -pn の結果から判断すると、適切な time1 の設定値は 0.077(またはより正確には 0.077251)となります。
計算の根拠
NTPにおける offset(オフセット)の単位はミリ秒(ms)です。
現在の設定(time1 0.106)において、基準となる公的機関の NICT(日本の標準時サーバー)と、お使いの GPS(SHM(0))の間で以下のズレが生じています。
    • SHM(0) のオフセット: +5.7048 ms (システム時間より 5.7ms 進んでいる)
    • NICT のオフセット: -23.0438 ms (システム時間より 23.0ms 遅れている)

GPS(SHM)を正確な NICT の時刻に一致させるためには、両者の差分である 28.7486 ms(5.7048 - (-23.0438))だけ GPS の時間を遅らせる(マイナスする)必要があります。
    • 現在の設定値: 0.106 秒
    • 必要な修正量: -0.0287486 秒
    • 新しい設定値: 0.106 - 0.0287486 = 0.0772514 秒

修正後の設定例
/etc/ntp.conf の該当箇所を以下のように書き換えてください。

この設定値は、USB接続のGPSからデータを取ってくるのに、遅延が発生するので、設定値によって、遅延分の時刻を先に進ませるという趣旨のパラメータ。

なので、設定値を増やすと時計が進むし、少なくすると時計が遅れるという仕組み。

ntpqコマンドで状態を見ると、基準となっているのが、Raspberry Pi 4のシステム時計で、それよりもGPSやNTPサーバーの時刻が進んでいたら正の値で、遅れていると負の値になる。

GPSの値と、基準とするNTPサーバーの値を見ていると、プラスだったりマイナスだったりするので、混乱してくるのだ(笑)

geminiさんに丸投げは楽でいいね 🙂

TP-LINK Tapo C545D ZoneMinderに設定

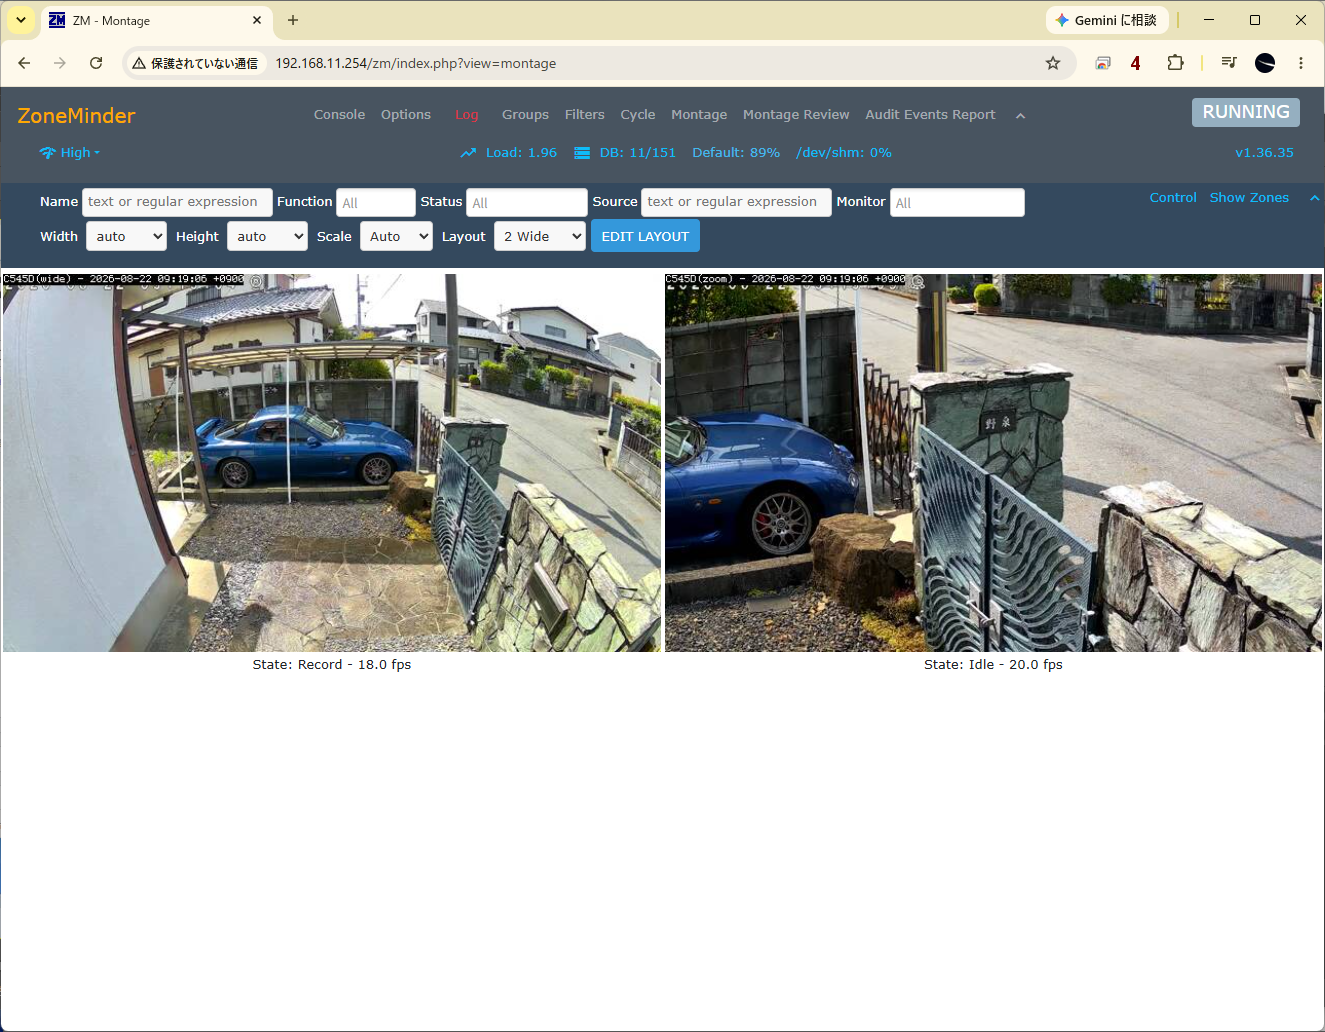
通常の監視範囲だと死角になっている玄関を自動で追尾してくれる。追尾後、動態検知をしなくなると元の位置へ戻る。

カメラが動くとモーター作動音がするので、敷地に入ってきた柿どろぼうさんは結構ビビるに違いない(笑)

TP-LINK Tapo C545Dはデュアルレンズで、ZoneMinderのモニタ設定は広角とズームでそれぞれ1つずつ設定する必要がある。

広角が常時録画で、ズームはカメラが動態検知して追跡するので、動態検知録画に設定してある。次に挙げるのは弄ったとこだけ。

・C545D(wide)
【general】
Source Type: [remote]
Function: [mocord] ※1
Reference Image Blend: [12.5% (Outdoor)]
【source】
Protocol: [RTSP]
Method: [RTP/RTSP]
Host: [アカウント:パスワード@カメラIPアドレス ※2
Port: [554]
Path: [/stream2] ※3
Capture Resolution (pixels): [640][368] ※4
Use RTSP Response Media URL:☑
【Storage】
Save JPEGs: [disabled] ※5
Video Writer: [encode]
OutputCodec: [h264]
Encoder:[libx264]

※注
1. 常時録画
2. Tapoアプリで作成したアカウント
3. 高画質は /stream1
4. ディスク容量節約で640×368
5. 映像で確認するので、画像は保存しない

・C545D(zoom)
【general】
Source Type: [remote]
Function: [modect] ※1
Reference Image Blend: [12.5% (Outdoor)]
【source】
Protocol: [RTSP]
Method: [RTP/RTSP]
Host: [アカウント:パスワード@カメラIPアドレス ※2
Port: [554]
Path: [/stream7] ※3
Capture Resolution (pixels): [640][368] ※4
Use RTSP Response Media URL:☑
【ONVIF】
ONVIF_URL: [カメラIPアドレス:2020]
Username: [アカウント] ※2
Password: [パスワード] ※2
【Storage】
Save JPEGs: [disabled] ※5
Video Writer: [encode]
OutputCodec: [h264]
Encoder:[libx264]
【control】
Controllable: ☑
Control Type: [ONVIF_camera]
Control Device: [profile_2]
Control Address: アカウント:パスワード@カメラIPアドレス:2020 ※2

※注
1. 動態検知のみ録画
2. Tapoアプリで作成したアカウント
3. 高画質は /stream6
4. ディスク容量節約で640×368
5. 映像で確認するので、画像は保存しない

ZoneMinderでONVIFにより、カメラのpan/tiltは制御できるが、Tapoアプリのzoomはソフトウェア処理なので対応していない。

使った感想としては、ZoneMinderは、検知設定を詰めてないと、動態検知では録画できてない場合があるので、常時録画にしてあるが、Tapo C545Dは割と動態検知がよくできている。

カメラの追尾は車などでは追尾しないが、自転車や歩行者など人と認識できるものは割とすぐ追尾状態になる。従って、ズームカメラが動く時=録画すべき時なので、ZoneMinder側の検知設定を煮詰める必要がない。

夜間は赤外線カメラに切り替わるので、前のRaspberry Pi3 + Webカメラよりはハッキリ見える。

Tapoアプリだと、ライト点灯や音声通話が可能なので、夜間の侵入者への威嚇にも使える。

なんかもう一台欲しくなった(笑)

家のサーバーがクラックされた?

家のサーバーがハングアップして再起動したが、監視カメラWebアプリのzoneminderが古い見た目になり、sshで外からログインしようとすると、

なんてのが出てくる。

# cat /etc/os-release

RETTY_NAME=”Debian GNU/Linux 10 (buster)”

って、OSが古くなっとる!?

よくよく考えてみると、ディスクケースがお陀仏になって、そこから抜き出したハードディスクをUSB変換器で接続してたから、古いハードディスクで再起動しちゃってたんだな。

古いハードディスクを繋いでいた事を完全に失念してて、ちょっとしたオカルト気分を味わったよ (^^;

XSERVER APIでDDNSモドキ

XSERVER からサーバー操作できるAPIのお知らせメールが来ていたので、早速、今まで使っていたツールをそれ用に書き換え。

asahiネットにプロバイダ変更して、IPv6環境になり、XSERVER以外のサーバーにアクセスすると、IPv6のアドレスが記録されちゃうので、file_get_contents()で、明示的にIPv4でアクセスするようにしてある。

次のプログラムは、XSERVERに置いておいて、家のサーバーからアクセスすると、家の回線のIPv4アドレスが分かるやつ。

VPNで家のサーバーに接続する際に、家の回線はIPアドレス固定じゃないので、ルーター再起動したりすると、IPアドレスが変わってしまう。

その為、家のサーバーで、5分おきに ipcheck.php を走らせて、DNS情報と、実際のIPアドレスに相違があるかをチェックしていて、違っていたら、XSERVERのDNSをAPIで変更するようになっている。

【皇紀2686年4月21日追加 ここから】
APIのパラメータはjsonエンコードが必要なので、ソースを変更しました。
【皇紀2686年4月21日追加 ここまで】

【fail2ban】VPSサーバーより狙われる光回線接続

最近、不正アクセスの遮断を調整しているが、VPSサーバーよりも家のサーバーの方がやたら多いのに気がついた。

VPSサーバーが 635件、家が 1,503件と倍以上の不正アクセスがある。

やはり、外に立てたサーバーより、家庭につないだ回線に存在するサーバーの方がセキュリティが甘いから、多いのかな?

適当なIPアドレスの範囲に対して、不正アクセスを試みていると思っていたが、ちゃんと確率の高そうな所へ資源の投入をしてるんだなあ。

まあ、家もVPSもsshdは公開鍵認証で、プライベートIPアドレスのみパスワード認証も許可している設定なので、そもそも総当たりのパスワード破りが最初からできないようにしてあるから、特に心配は無い。

しかし、ログにだらだらと記録されるのがウザいので、臭いにおいは元から断たなきゃダメという事で、接続遮断している 🙂

外も家も同条件のフィルタだが、3日間で4回以上の不正アクセスで1週間接続遮断し、それ以降も2週間以内に同じIPアドレスが不正アクセスして来たら、再犯ルールで1年間接続遮断するようにしている。

不正アクセスのパターンを見ていると、2~3回で止め、時間を置いて再び繰り返すという明らかに fail2ban の設定を意識した不正アクセスをして来ているので、判定期間を長めに取って、再犯ルールも追加したという次第。

ルーターは接続を通すポートのみポート変換機能で一々登録して通しているが、面倒くさがりだと、DMZとしてサーバー1台丸々外から見える状態にしてるってのもあるだろう。

踏み台にされて警察にお呼ばれする前に、厳密な設定の運用にした方がいい象。

【Raspberry Pi4】dovecot設定

Rasberry Pi OS liteのメールサーバーdovecotで、またパラメータが変わってて、Maildirの設定にちょっと苦労した。

mail_location が廃止されたので、namespace で解決するのが正しいようだ。

情報源: Namespaces | Dovecot CE

INBOX は /var/mail/noizumi で、他のフォルダ類は Maildir形式の /home/noizumi/Maildir に保管してるので先の設定にした。

昔、mbox 形式だと、メールフォルダの階層化ができなくて、フォルダ削除して Trash/delFolder みたいな状況になると、削除できなくなるってのがあったので、Maildirにしている。

今、mbox はフォルダの階層化できるようになってるんだろうか? AIさんに聞いてみる 🙂

はい、IMAPを利用している場合、mbox形式のメールボックスであってもフォルダの階層化(サブフォルダ作成)は可能です。

技術的には、ThunderbirdなどのIMAP対応メールクライアントを使用してサーバー上にフォルダを作成・管理することで、階層構造が実現されます。

あー、mboxはサーバー側にディレクトリを掘らずにファイルしか配置できないから、ファイル名に区切り文字で階層を表してる。

つまり、メールクライアントによっては、うまく判別できずに階層構造にならないって事もあり得るんだな。

じゃあ、Maildir形式の方がいいな。